• Acerca de OhMyGeek!
  • Contacto
OhMyGeek!
  • Noticias
    • Ciencia
    • Dispositivos
    • Hardware
    • Inteligencia Artificial
    • Internet
    • Robótica
    • Seguridad
    • Software
    • Verdes
  • Acerca de
    • Apple
    • Eventos
    • Google
    • Industria
    • Microsoft
    • Redes 5G
    • Samsung
    • Transportes
    • Tutoriales
  • Entretenimiento
    • Cultura Pop
    • Música
    • No-Noticia
    • Películas
    • Series
    • Videojuegos
  • Videos
    • Todos los videos
    • YouTube
    • Instagram
    • TikTok
  • OhMyGeek!
    • Análisis
    • Echo
    • Los Resistidos
    • Podcast
Sin resultados
Mira todos los resultados
OhMyGeek!
Menú
OhMyGeek!
Menú
Inicio Tecnologí­as Seguridad

ShadowHammer: ASUS permitió intervenir a sus usuarios con actualizaciones infectadas

Redacción OhMyGeek! Por Redacción OhMyGeek!
26 marzo 2019
ASUS
EnvíaloTuitéaloCompártelo

La empresa de seguridad informática, Kaspersky, fue la encargada de desarrollar una investigación acerca de una campaña maliciosa de amenazas persistentes avanzadas la cual afectó a usuarios de dispositivos ASUS.

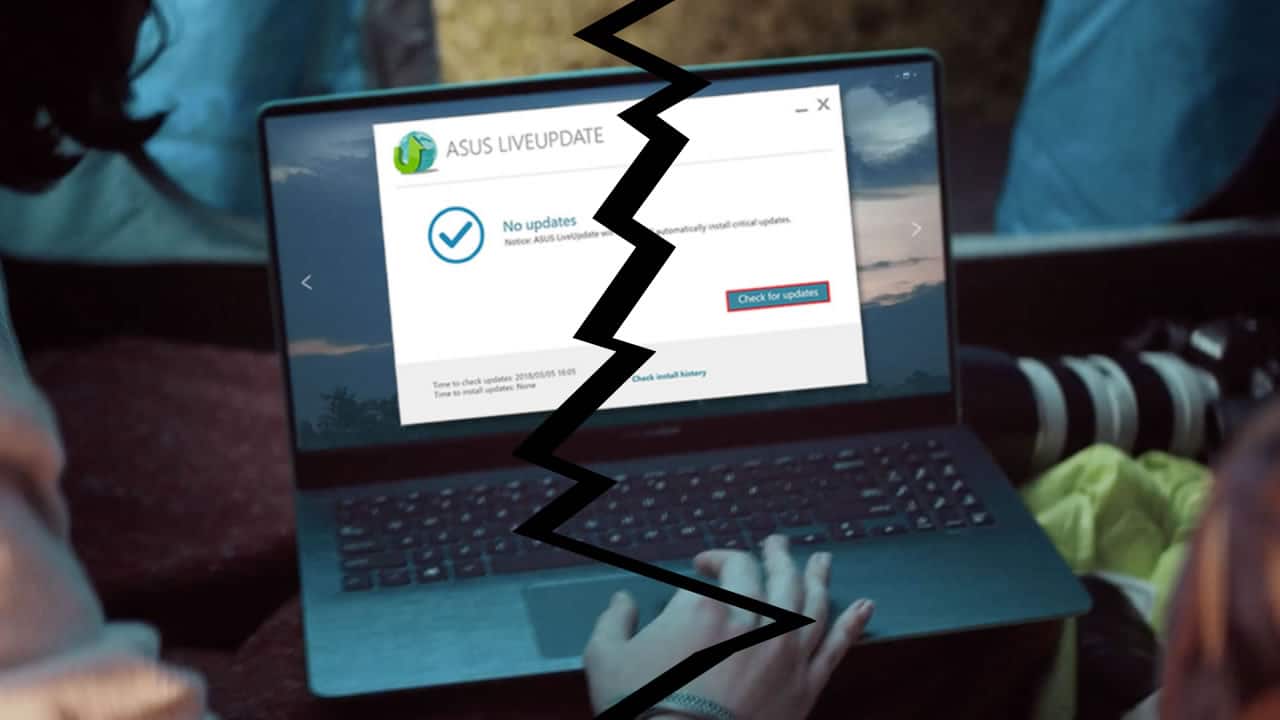
«Operación ShadowHammer» es el tí­tulo que le dieron a este avanzado movimiento criminal que utilizó a la propia compañí­a para propagar malware. ¿Cómo? A través de las actualizaciones de “ASUS Live Update”, consiguiendo introducir un backdoor.

Toda la campaña ocurrió entre junio y noviembre de 2018 siendo identificado por Kaspersky en enero de este año y comunicándoselo a la empresa taiwanesa.

RELACIONADO:

Asus presenta a sus ProArt RTX Spark: ¿qué tienen de nuevo estas laptops con chips Nvidia?

Zenbook A16 llega a Chile con más de 21 horas de batería y un peso de solo 1,2 kg

OpenAI confirma robo de credenciales tras ataque a biblioteca de código abierto

Según desglosa la investigación, un ataque a la cadena de suministro es uno de los vectores de infección más peligrosos y, a la vez, más eficaz.

Y eso fue exactamente lo que pasó en ShadowHammer.

Esto porque la infraestructura de un proveedor (como ASUS) puede tener vulnerabilidades y así­ estas son aprovechadas en las instalaciones de sus clientes, saboteando la cadena de suministro y provocando una brecha de datos inesperada y devastadora.

¿Utilizando a ASUS?

Quienes estén detrás de ShadowHammer explotaron una vulnerabilidad en la herramienta «ASUS Live Update» y fue eso la fuente inicial de infección.

Recordemos que esta utilidad viene preinstalada en la mayorí­a de los nuevos computadores de ASUS para actualizaciones automáticas de BIOS, UEFI, controladores y aplicaciones.

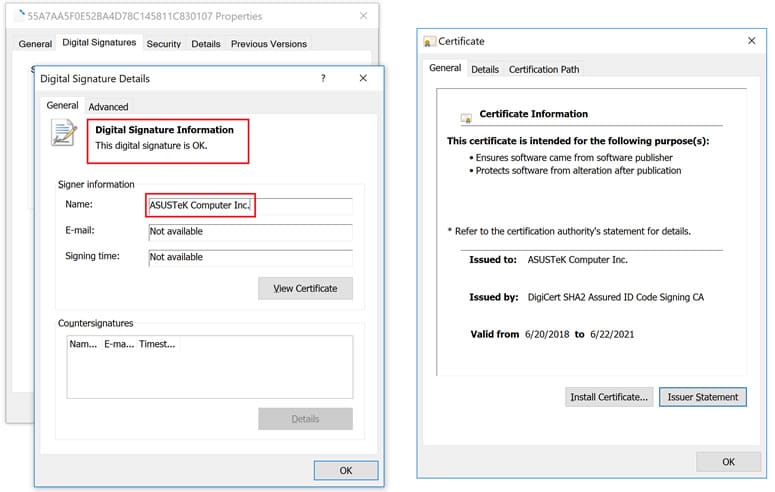
Pero, ¿cómo pueden enviar archivos modificados a través de una App oficial? Usando certificados digitales robados y utilizados por ASUS para firmar binarios legí­timos. Así­ los atacantes manipularon versiones anteriores del software instalando su propio código malicioso.
ShadowHammer: ASUS permitió intervenir a sus usuarios con actualizaciones infectadas.

Finalmente las versiones troyanas de la utilidad se firmaron con certificados legí­timos, alojándose y distribuyéndose desde los servidores oficiales de actualizaciones de ASUS. Haciéndolas prácticamente invisibles para la gran mayorí­a de los antivirus.

Aunque, potencialmente, todos los usuarios del software afectados pudieron convertirse en ví­ctimas, los cibercriminales se enfocaron en conseguir accesos a varios cientos de usuarios, de los que ya tení­an un conocimiento.

Cada código backdoor contení­a una tabla de direcciones MAC codificadas, el único identificador de los adaptadores de red utilizados para conectar un computador a una red. Una vez que se ejecutaba el programa en el dispositivo de la ví­ctima, la puerta trasera verificaba su dirección MAC contra esta tabla.

Si la dirección MAC coincidí­a con una de las entradas, el malware descargaba. De lo contrario, no se mostraba ninguna actividad de red, por lo que permanecí­a durante mucho tiempo sin ser descubierto.

En total, los analistas de seguridad pudieron identificar más de 600 direcciones MAC, que fueron el objetivo de más de 230 muestras únicas de backdoor utilizando diferentes shellcodes.

Identificando a ShadowHammer

Si tienes un computador ASUS, actualiza a la nueva versión de Live Update (3.6.8). La compañí­a indica que se agregaron “varios mecanismos” de verificación de seguridad y un nuevo sistema de cifrado.

La compañí­a reconoció la existencia de este ataque y confirmó que su departamento de servicio al cliente se ha puesto en contacto con los usuarios afectados.

De igual manera, Kaspersky publicó una Web (shadowhammer.kaspersky.com) donde puedes ingresar la dirección MAC y corroborar si fuiste una de las computadoras de esta compañí­a que fue vulnerada.

Mira más sobre: ASUSMalware

Agréganos como fuente preferida en Google News:

Agréganos en:

Google News

Suscríbete a nuestro canal de WhatsApp:

Suscríbete en:

WhatsApp

LO ÚLTIMO

Pata Perro 4000 años
Ciencia

Esta pata de perro quedó grabada hace 4.000 años en un ladrillo y de forma accidental

Por Redacción OhMyGeek!
27 octubre 2026

Lee másDetails

De Magis TV a Fútbol Libre y Cuevana: las diez plataformas de televisión y streaming bloqueadas en Chile

Apple reconoce falla del iPhone Duo y explica qué deben hacer los que compraron este plegable

Ola de burlas y críticas al primer clip de «La Odisea» hecha con IA de Elon Musk

iPhone Duo y iPhone 18 Pro: qué cambia al trabajar y fotografiar con el celular

Falla global en DreamHost obliga el reseteo masivo de claves de cuentas FTP y correo

LO ÚLTIMO

Pata Perro 4000 años

Esta pata de perro quedó grabada hace 4.000 años en un ladrillo y de forma accidental

27 octubre 2026
Magis TV Bloqueado

De Magis TV a Fútbol Libre y Cuevana: las diez plataformas de televisión y streaming bloqueadas en Chile

27 octubre 2026

Apple reconoce falla del iPhone Duo y explica qué deben hacer los que compraron este plegable

26 octubre 2026

Ola de burlas y críticas al primer clip de «La Odisea» hecha con IA de Elon Musk

26 octubre 2026

iPhone Duo y iPhone 18 Pro: qué cambia al trabajar y fotografiar con el celular

26 octubre 2026

Falla global en DreamHost obliga el reseteo masivo de claves de cuentas FTP y correo

25 octubre 2026

OHMYGEEK! TV

Redacción OhMyGeek!

Redacción OhMyGeek!

Equipo editorial de OhMyGeek!. Cubrimos los lanzamientos globales más relevantes en ciencia, tecnología y cultura digital.

ESTO TE INTERESARÁ

Dreamhost

Falla global en DreamHost obliga el reseteo masivo de claves de cuentas FTP y correo

25 octubre 2026
Hack Capcom

Hackean a Capcom y roban datos de 11,7 millones de cuentas y cambian las contraseñas de estas

23 octubre 2026
PHP Vulnerabilidad

Una falla de 20 años en PHP obliga a apagar servidores tras ser descubierta por una IA

21 octubre 2026
Acceso total al disco Agente IA

El «Acceso total al disco» de macOS se endurece por culpa de los agentes de IA

2 octubre 2026
Meta Ray Ban Display Lentes Inteligentes

Pubs, restaurantes y teatros están prohibiendo lentes inteligentes como los de Meta y Ray-Ban

10 agosto 2026
Windows Espionaje

Microsoft confirmó que Windows tiene un identificador que puede ayudar a rastrear a un usuario

21 julio 2026
OhMyGeek!

OhMyGeek! es un Web blog de tecnología, innovación y cultura Geek/Pop, con shows en televisión y radio. OhMyGeek! es una marca registrada de Producciones Medialabs Ltda.

(CC) 2026 OhMyGeek! Algunos derechos reservados.

  • RSS Feed
  • Acerca de OhMyGeek!
  • Contacto

Acerca de OhMyGeek!   /   Contacto

Sin resultados
Mira todos los resultados
  • Inicio
  • Noticias
    • Ciencia
    • Dispositivos
    • Hardware
    • Inteligencia Artificial
    • Internet
    • Robótica
    • Seguridad
    • Software
    • Verdes
  • Acerca de
    • Apple
    • Eventos
    • Google
    • Industria
    • Microsoft
    • Redes 5G
    • Samsung
    • Transportes
    • Tutoriales
  • Entretenimiento
    • Cultura Pop
    • Música
    • No-Noticia
    • Películas
    • Series
    • Videojuegos
  • Videos
    • Noticias los videos
    • YouTube
    • Instagram
    • TikTok
  • OhMyGeek!
    • Análisis
    • Echo
    • Los Resistidos
    • Podcast

Acerca de OhMyGeek!   /   Contacto