• Acerca de OhMyGeek!
  • Contacto
OhMyGeek!
  • Noticias
    • Ciencia
    • Dispositivos
    • Hardware
    • Inteligencia Artificial
    • Internet
    • Robótica
    • Seguridad
    • Software
    • Verdes
  • Acerca de
    • Apple
    • Eventos
    • Google
    • Industria
    • Microsoft
    • Redes 5G
    • Samsung
    • Transportes
    • Tutoriales
  • Entretenimiento
    • Cultura Pop
    • Música
    • No-Noticia
    • Películas
    • Series
    • Videojuegos
  • Videos
    • Todos los videos
    • YouTube
    • Instagram
    • TikTok
  • OhMyGeek!
    • Análisis
    • Echo
    • Los Resistidos
    • Podcast
Sin resultados
Mira todos los resultados
OhMyGeek!
Menú
OhMyGeek!
Menú
Inicio Tecnologí­as Seguridad

Falla en cPanel permitió ataques masivos de ransomware en cientos de miles de sitios

La vulnerabilidad CVE-2026-41940 fue utilizada para tomar control de servidores y cifrar archivos en Linux.

Adrián Vega Por Adrián Vega
4 mayo 2026
cPanel y WHM Ransomware
EnvíaloTuitéaloCompártelo

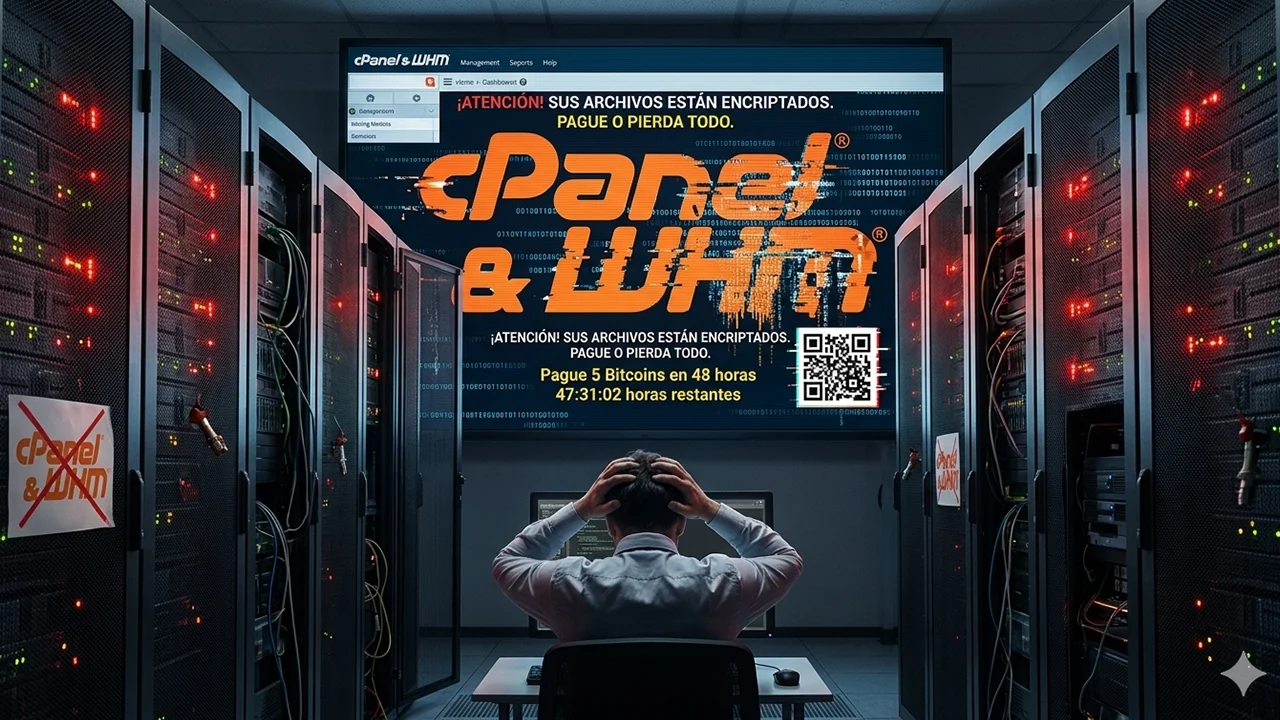
Una grave falla ha sido detectada por investigadores que se dieron cuenta de campañas maliciosas dirigidas a servidores Linux administrados con cPanel y WHM. Por lo mismo, miles de sitios web quedaron expuestos a ataques tras la explotación masiva de la vulnerabilidad crítica CVE-2026-41940, utilizada para tomar control de servidores y desplegar el ransomware «Sorry».

Esta falla ha permitido que terceros puedan acceder a paneles de administración y comprometer toda la infraestructura de alojamiento web en distintos países. Una fea vulnerabilidad que afectó a los sistemas de administración de servidores basados en Linux usados para gestionar sitios, bases de datos y servicios de correo.

Según datos de la organización Shadowserver, más de 550.000 servidores seguían potencialmente expuestos varios días después de la divulgación del problema, mientras que alrededor de 2.000 instancias aparecían comprometidas el lunes, una cifra inferior a las cerca de 44.000 detectadas previamente.

RELACIONADO:

Los derechos humanos están en peligro por culpa de la inteligencia artificial, declara la ONU

Un nuevo StarCraft tipo shooter llegará en 2030 y Blizzard explica por qué en tanto tiempo

Estos son los precios en Chile del iPhone Duo y iPhone 18 Pro y 18 Pro Max

Attention! cPanel/WHM CVE-2026-41940 attacks ongoing, with at least 44K IPs likely compromised & seen scanning our honeypots on 2026-04-30. Follow latest guidance to track for compromise & patch: https://t.co/z4sRvdaBwt

See Public Dashboard for stats: https://t.co/qFz265JDIK pic.twitter.com/m1aZvFEVlU

— The Shadowserver Foundation (@Shadowserver) May 1, 2026

Explotación activa de la falla en cPanel

La vulnerabilidad comenzó a explotarse como un ataque de día cero poco después de que se publicara una actualización de emergencia para corregir el fallo de autenticación en WHM y cPanel. Investigadores de seguridad indicaron que los intentos de explotación se remontaban al menos hasta finales de febrero.

La agencia estadounidense CISA agregó la falla a su catálogo de vulnerabilidades explotadas activamente y pidió a las agencias gubernamentales aplicar los parches antes del domingo posterior al aviso. El problema quedó registrado bajo el identificador CVE-2026-41940.

Daniel Pearson, director ejecutivo de la empresa de hosting KnownHost, afirmó que su compañía detectó actividad asociada a estos ataques desde el 23 de febrero.

Los atacantes aprovecharon el acceso obtenido a través de los paneles comprometidos para desplegar un cifrador de ransomware desarrollado en Go y orientado a sistemas Linux. El malware añadía la extensión «.sorry» a los archivos afectados y generaba una nota de rescate llamada README.md en cada carpeta.

Ransomware «Sorry» en sitios hackeados

Las campañas de ransomware dejaron rastros visibles en buscadores. Cientos de sitios comprometidos quedaron indexados en Google mostrando mensajes asociados al grupo atacante, aunque algunos portales posteriormente volvieron a funcionar con normalidad.
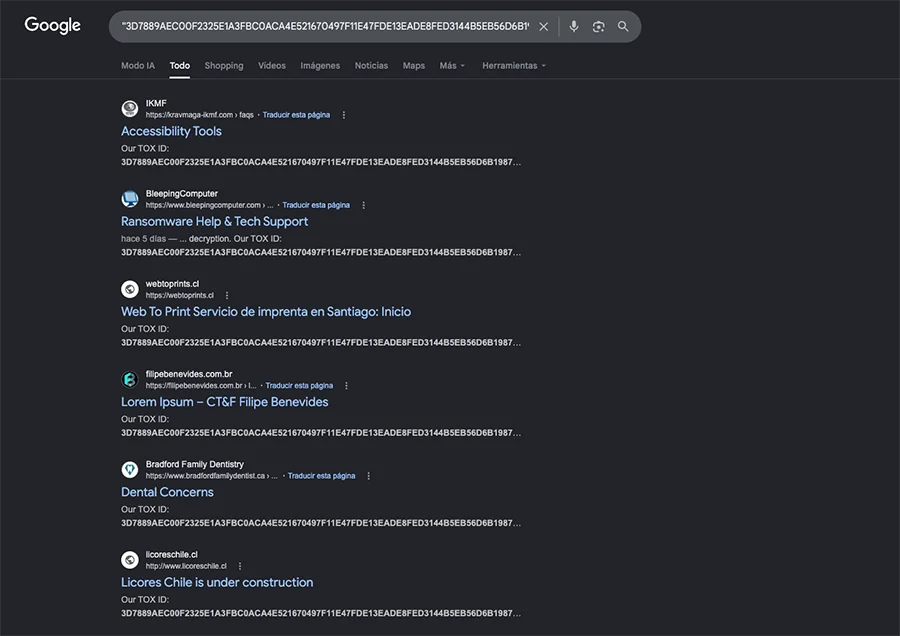
Sitios encriptados ransomware Cpanel
Sitios encriptados se dejaban ver en Google.

Las notas de rescate incluían un identificador de contacto en la red Tox para negociar pagos con las víctimas. El mismo ID apareció repetido en los distintos incidentes reportados.

Especialistas citados en los reportes señalaron que el ransomware utilizó el cifrado ChaCha20 para bloquear archivos, mientras que la clave de cifrado quedó protegida mediante una clave pública RSA-2048 incrustada en el malware. El investigador Rivitna indicó que la única forma de descifrar los archivos consistía en obtener la clave privada correspondiente.

Mira más sobre: DestacadosHackersMalwareServidoresWeb

Agréganos como fuente preferida en Google News:

Agréganos en:

Google News

Suscríbete a nuestro canal de WhatsApp:

Suscríbete en:

WhatsApp

LO ÚLTIMO

Armas en el espacio
Tecnologí­as

Oficialmente, hay armas en el espacio: EE. UU. confirma por primera vez que ya las desplegó en órbita

Por Felipe Ovalle
15 septiembre 2026

Lee másDetails

¿Cómo puedo excluir la música de mis hijos en mi perfil de Spotify?

Superpose: la app que te dice cómo posar y ubicar el teléfono correctamente para una foto

El Himalaya se derrite más rápido: ¿qué está pasando con sus lagos glaciares?

Trump dice que la inteligencia artificial no necesita controles: solo un presidente con «alto CI»

Los derechos humanos están en peligro por culpa de la inteligencia artificial, declara la ONU

LO ÚLTIMO

Armas en el espacio

Oficialmente, hay armas en el espacio: EE. UU. confirma por primera vez que ya las desplegó en órbita

15 septiembre 2026
Usando Escuchando Spotify - Spotify

¿Cómo puedo excluir la música de mis hijos en mi perfil de Spotify?

15 septiembre 2026

Superpose: la app que te dice cómo posar y ubicar el teléfono correctamente para una foto

15 septiembre 2026

El Himalaya se derrite más rápido: ¿qué está pasando con sus lagos glaciares?

15 septiembre 2026

Trump dice que la inteligencia artificial no necesita controles: solo un presidente con «alto CI»

14 septiembre 2026

Los derechos humanos están en peligro por culpa de la inteligencia artificial, declara la ONU

14 septiembre 2026

OHMYGEEK! TV

Adrián Vega

Adrián Vega

Analista de sistemas y hardware. Colaborador especializado en seguridad informática, software de código abierto y arquitectura técnica.

ESTO TE INTERESARÁ

Meta Ray Ban Display Lentes Inteligentes

Pubs, restaurantes y teatros están prohibiendo lentes inteligentes como los de Meta y Ray-Ban

10 agosto 2026
Windows Espionaje

Microsoft confirmó que Windows tiene un identificador que puede ayudar a rastrear a un usuario

21 julio 2026
Wordpress Ataque Seguridad WP2Shell

WP2Shell pone a prueba a WordPress: se detectan miles de intentos de ataque

21 julio 2026
Robo de celulares

Robo de celulares: el gobierno advierte que solo la mitad de los equipos se bloquean en Chile

8 julio 2026
Nombre de usuario WhatsApp reserva

Los nombres de usuario de WhatsApp ya generan polémica por riesgo de suplantación de identidad

2 julio 2026
nombre de usuario whatsapp

¡Por fin! WhatsApp te deja usar un nombre de usuario para no dar tu número de teléfono

29 junio 2026
OhMyGeek!

OhMyGeek! es un Web blog de tecnología, innovación y cultura Geek/Pop, con shows en televisión y radio. OhMyGeek! es una marca registrada de Producciones Medialabs Ltda.

(CC) 2026 OhMyGeek! Algunos derechos reservados.

  • RSS Feed
  • Acerca de OhMyGeek!
  • Contacto

Acerca de OhMyGeek!   /   Contacto

Sin resultados
Mira todos los resultados
  • Inicio
  • Noticias
    • Ciencia
    • Dispositivos
    • Hardware
    • Inteligencia Artificial
    • Internet
    • Robótica
    • Seguridad
    • Software
    • Verdes
  • Acerca de
    • Apple
    • Eventos
    • Google
    • Industria
    • Microsoft
    • Redes 5G
    • Samsung
    • Transportes
    • Tutoriales
  • Entretenimiento
    • Cultura Pop
    • Música
    • No-Noticia
    • Películas
    • Series
    • Videojuegos
  • Videos
    • Noticias los videos
    • YouTube
    • Instagram
    • TikTok
  • OhMyGeek!
    • Análisis
    • Echo
    • Los Resistidos
    • Podcast

Acerca de OhMyGeek!   /   Contacto