• Acerca de OhMyGeek!
  • Contacto
OhMyGeek!
  • Noticias
    • Ciencia
    • Dispositivos
    • Hardware
    • Inteligencia Artificial
    • Internet
    • Robótica
    • Seguridad
    • Software
    • Verdes
  • Acerca de
    • Apple
    • Eventos
    • Google
    • Industria
    • Microsoft
    • Redes 5G
    • Samsung
    • Transportes
    • Tutoriales
  • Entretenimiento
    • Cultura Pop
    • Música
    • No-Noticia
    • Películas
    • Series
    • Videojuegos
  • Videos
    • Todos los videos
    • YouTube
    • Instagram
    • TikTok
  • OhMyGeek!
    • Análisis
    • Echo
    • Los Resistidos
    • Podcast
Sin resultados
Mira todos los resultados
OhMyGeek!
Menú
OhMyGeek!
Menú
Inicio Tecnologí­as Seguridad

Falla en cPanel permitió ataques masivos de ransomware en cientos de miles de sitios

La vulnerabilidad CVE-2026-41940 fue utilizada para tomar control de servidores y cifrar archivos en Linux.

Adrián Vega Por Adrián Vega
4 mayo 2026
cPanel y WHM Ransomware
EnvíaloTuitéaloCompártelo

Una grave falla ha sido detectada por investigadores que se dieron cuenta de campañas maliciosas dirigidas a servidores Linux administrados con cPanel y WHM. Por lo mismo, miles de sitios web quedaron expuestos a ataques tras la explotación masiva de la vulnerabilidad crítica CVE-2026-41940, utilizada para tomar control de servidores y desplegar el ransomware «Sorry».

Esta falla ha permitido que terceros puedan acceder a paneles de administración y comprometer toda la infraestructura de alojamiento web en distintos países. Una fea vulnerabilidad que afectó a los sistemas de administración de servidores basados en Linux usados para gestionar sitios, bases de datos y servicios de correo.

Según datos de la organización Shadowserver, más de 550.000 servidores seguían potencialmente expuestos varios días después de la divulgación del problema, mientras que alrededor de 2.000 instancias aparecían comprometidas el lunes, una cifra inferior a las cerca de 44.000 detectadas previamente.

RELACIONADO:

Hackeo histórico a Binance: norcoreanos roban 6.300 millones en criptomonedas

Usuarios muestran las pantallas de sus iPhone Duo rotas a las pocas horas de uso

Hackean a Capcom y roban datos de 11,7 millones de cuentas y cambian las contraseñas de estas

Attention! cPanel/WHM CVE-2026-41940 attacks ongoing, with at least 44K IPs likely compromised & seen scanning our honeypots on 2026-04-30. Follow latest guidance to track for compromise & patch: https://t.co/z4sRvdaBwt

See Public Dashboard for stats: https://t.co/qFz265JDIK pic.twitter.com/m1aZvFEVlU

— The Shadowserver Foundation (@Shadowserver) May 1, 2026

Explotación activa de la falla en cPanel

La vulnerabilidad comenzó a explotarse como un ataque de día cero poco después de que se publicara una actualización de emergencia para corregir el fallo de autenticación en WHM y cPanel. Investigadores de seguridad indicaron que los intentos de explotación se remontaban al menos hasta finales de febrero.

La agencia estadounidense CISA agregó la falla a su catálogo de vulnerabilidades explotadas activamente y pidió a las agencias gubernamentales aplicar los parches antes del domingo posterior al aviso. El problema quedó registrado bajo el identificador CVE-2026-41940.

Daniel Pearson, director ejecutivo de la empresa de hosting KnownHost, afirmó que su compañía detectó actividad asociada a estos ataques desde el 23 de febrero.

Los atacantes aprovecharon el acceso obtenido a través de los paneles comprometidos para desplegar un cifrador de ransomware desarrollado en Go y orientado a sistemas Linux. El malware añadía la extensión «.sorry» a los archivos afectados y generaba una nota de rescate llamada README.md en cada carpeta.

Ransomware «Sorry» en sitios hackeados

Las campañas de ransomware dejaron rastros visibles en buscadores. Cientos de sitios comprometidos quedaron indexados en Google mostrando mensajes asociados al grupo atacante, aunque algunos portales posteriormente volvieron a funcionar con normalidad.
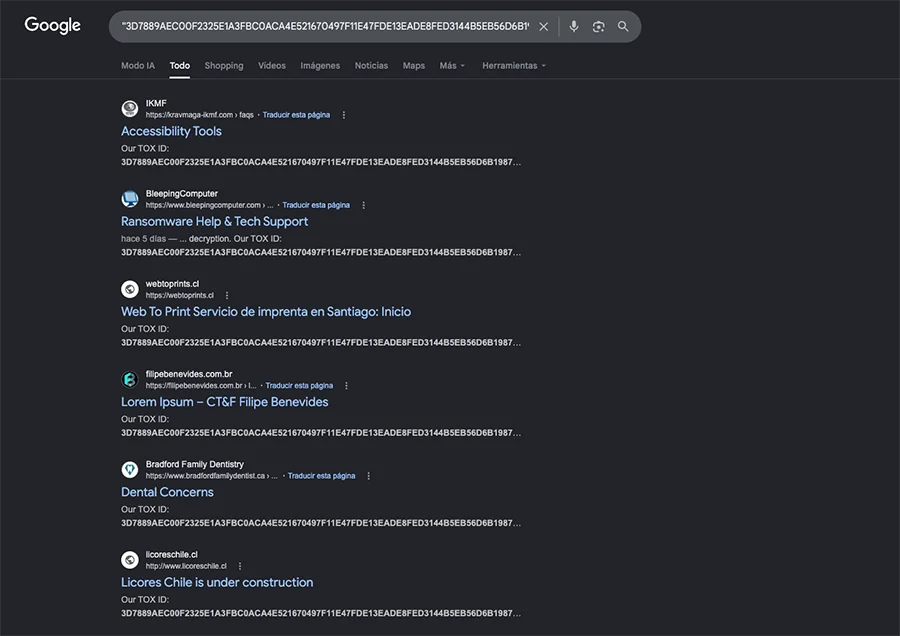
Sitios encriptados ransomware Cpanel
Sitios encriptados se dejaban ver en Google.

Las notas de rescate incluían un identificador de contacto en la red Tox para negociar pagos con las víctimas. El mismo ID apareció repetido en los distintos incidentes reportados.

Especialistas citados en los reportes señalaron que el ransomware utilizó el cifrado ChaCha20 para bloquear archivos, mientras que la clave de cifrado quedó protegida mediante una clave pública RSA-2048 incrustada en el malware. El investigador Rivitna indicó que la única forma de descifrar los archivos consistía en obtener la clave privada correspondiente.

Mira más sobre: DestacadosHackersMalwareServidoresWeb

Agréganos como fuente preferida en Google News:

Agréganos en:

Google News

Suscríbete a nuestro canal de WhatsApp:

Suscríbete en:

WhatsApp

LO ÚLTIMO

Hackean a Binance
Seguridad

Hackeo histórico a Binance: norcoreanos roban 6.300 millones en criptomonedas

Por Redacción OhMyGeek!
30 octubre 2026

Lee másDetails

Estos son los juegos gratis para PlayStation Plus de noviembre de 2026

Esta pata de perro quedó grabada hace 4.000 años en un ladrillo y de forma accidental

De Magis TV a Fútbol Libre y Cuevana: las diez plataformas de televisión y streaming bloqueadas en Chile

Apple reconoce falla del iPhone Duo y explica qué deben hacer los que compraron este plegable

Ola de burlas y críticas al primer clip de «La Odisea» hecha con IA de Elon Musk

LO ÚLTIMO

Hackean a Binance

Hackeo histórico a Binance: norcoreanos roban 6.300 millones en criptomonedas

30 octubre 2026
Juegos PS Plus Noviembre 2026

Estos son los juegos gratis para PlayStation Plus de noviembre de 2026

28 octubre 2026

Esta pata de perro quedó grabada hace 4.000 años en un ladrillo y de forma accidental

27 octubre 2026

De Magis TV a Fútbol Libre y Cuevana: las diez plataformas de televisión y streaming bloqueadas en Chile

27 octubre 2026

Apple reconoce falla del iPhone Duo y explica qué deben hacer los que compraron este plegable

26 octubre 2026

Ola de burlas y críticas al primer clip de «La Odisea» hecha con IA de Elon Musk

26 octubre 2026

OHMYGEEK! TV

Adrián Vega

Adrián Vega

Analista de sistemas y hardware. Colaborador especializado en seguridad informática, software de código abierto y arquitectura técnica.

ESTO TE INTERESARÁ

Hackean a Binance

Hackeo histórico a Binance: norcoreanos roban 6.300 millones en criptomonedas

30 octubre 2026
Dreamhost

Falla global en DreamHost obliga el reseteo masivo de claves de cuentas FTP y correo

25 octubre 2026
Hack Capcom

Hackean a Capcom y roban datos de 11,7 millones de cuentas y cambian las contraseñas de estas

23 octubre 2026
PHP Vulnerabilidad

Una falla de 20 años en PHP obliga a apagar servidores tras ser descubierta por una IA

21 octubre 2026
Acceso total al disco Agente IA

El «Acceso total al disco» de macOS se endurece por culpa de los agentes de IA

2 octubre 2026
Meta Ray Ban Display Lentes Inteligentes

Pubs, restaurantes y teatros están prohibiendo lentes inteligentes como los de Meta y Ray-Ban

10 agosto 2026
OhMyGeek!

OhMyGeek! es un Web blog de tecnología, innovación y cultura Geek/Pop, con shows en televisión y radio. OhMyGeek! es una marca registrada de Producciones Medialabs Ltda.

(CC) 2026 OhMyGeek! Algunos derechos reservados.

  • RSS Feed
  • Acerca de OhMyGeek!
  • Contacto

Acerca de OhMyGeek!   /   Contacto

Sin resultados
Mira todos los resultados
  • Inicio
  • Noticias
    • Ciencia
    • Dispositivos
    • Hardware
    • Inteligencia Artificial
    • Internet
    • Robótica
    • Seguridad
    • Software
    • Verdes
  • Acerca de
    • Apple
    • Eventos
    • Google
    • Industria
    • Microsoft
    • Redes 5G
    • Samsung
    • Transportes
    • Tutoriales
  • Entretenimiento
    • Cultura Pop
    • Música
    • No-Noticia
    • Películas
    • Series
    • Videojuegos
  • Videos
    • Noticias los videos
    • YouTube
    • Instagram
    • TikTok
  • OhMyGeek!
    • Análisis
    • Echo
    • Los Resistidos
    • Podcast

Acerca de OhMyGeek!   /   Contacto